Levný telefon může skrývat drahý problém. Nový malware běžně neodstraníte
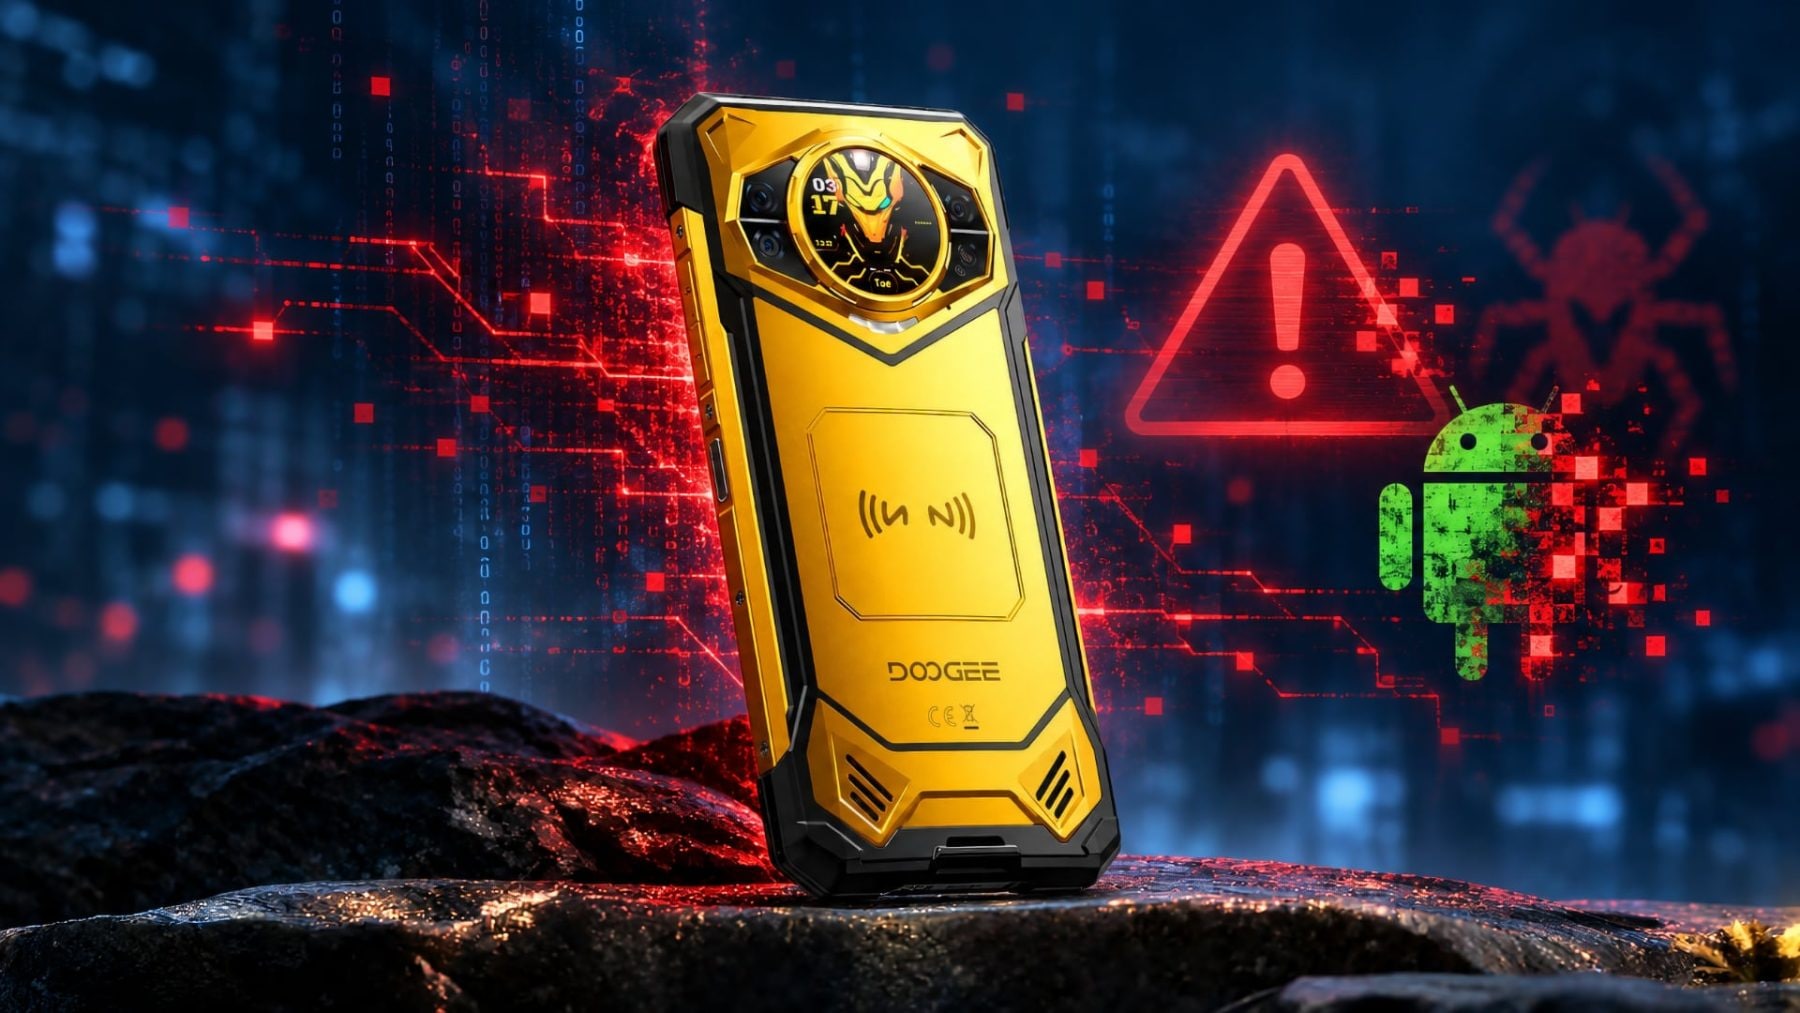
Bitdefender odhalil malware předinstalovaný v některých levných telefonech s Androidem. Skrývá se v systému a běžným odinstalováním ho neodstraníte.
Telefon může být napadený už při nákupu
Uživatel nemusí stáhnout podezřelou aplikaci ani otevřít nebezpečný odkaz. Výzkumníci společnosti Bitdefender popsali kampaň Midnight Mimosa, při které je škodlivý software součástí firmwaru některých telefonů ještě před jejich prvním zapnutím.
Nález se týká levných zařízení s Androidem, mezi nimiž jsou také napodobeniny známých vlajkových modelů. Malware se maskuje jako systémová součást a využívá rozsáhlá oprávnění. Majitel tak nemusí mít důvod podezírat nově zakoupený telefon.
Problémem je především jeho umístění v systémovém softwaru. Běžné odinstalování nestačí a odstranění jednotlivých škodlivých aplikací nemusí vyřešit příčinu. Součást ukrytá v systému totiž může další aplikace znovu nainstalovat.

Reklamy jsou jen část problému
Útočníci využívají napadená zařízení k reklamním podvodům. Aktivita může probíhat skrytě, takže majitel nemusí na displeji vidět záplavu reklam. Telefon přesto vytváří podvodná zobrazení a kliknutí, ze kterých provozovatelé kampaně získávají peníze.
Systémová oprávnění umožňují také instalovat další aplikace, přidělovat jim oprávnění a spouštět vzdáleně dodaný kód. Možnosti útočníků jsou proto výrazně širší než u obyčejné reklamní aplikace, kterou uživatel smaže ze seznamu programů.
Bitdefender popsal i zapojování telefonů do sítě, která přes jejich připojení přeposílá cizí internetový provoz. Závažnost nálezu tak spočívá také v tom, že útočníci mohou průběžně měnit, k čemu napadený přístroj využijí.
Nízká cena sama o sobě nákazu neznamená
Ve výzkumu se objevují například telefony Doogee S200 X nebo Cubot KingKong X. Samotný název značky nebo použitý procesor MediaTek však k určení nákazy nestačí. Zpráva neprokazuje, že by byly napadené všechny kusy těchto modelů či celé portfolio výrobců.
U malwaru zabudovaného ve firmwaru nelze spoléhat ani na tovární reset. Ten zpravidla smaže uživatelská data, ale ponechá systémový obraz. Při potvrzené nákaze je proto potřeba řešit s výrobcem či prodejcem důvěryhodnou opravu systému nebo vrácení zařízení.
Při nákupu se vyplatí prověřit původ telefonu, prodejce a dostupnost bezpečnostních aktualizací. Zvláštní pozornost zaslouží podezřele levné napodobeniny drahých modelů. Ani známé logo na obalu totiž samo o sobě nezaručuje, že kupujete originální přístroj.
Zdroje:
- autorský text / Mobilizujeme.cz
- Bitdefender
Autor článku
Ondřej je nadšencem do elektroniky – od telefonů a počítačů až po hardware všeho druhu. Jeho srdce bije i pro svět her, dobré filmy a občas si dá do těla i při sportu.
Ondřej je nadšencem do elektroniky – od telefonů a počítačů až po hardware všeho druhu. Jeho srdce bije i pro svět her, dobré filmy a občas si dá do těla i při sportu.